 DDguan查看:468 回复:9 评论:38 创建时间:2023-02-03T19:43:18
用户:DDguan查看:468 回复:9 评论:38 创建时间:2023-02-03T19:43:18
先放张图,大家看看:
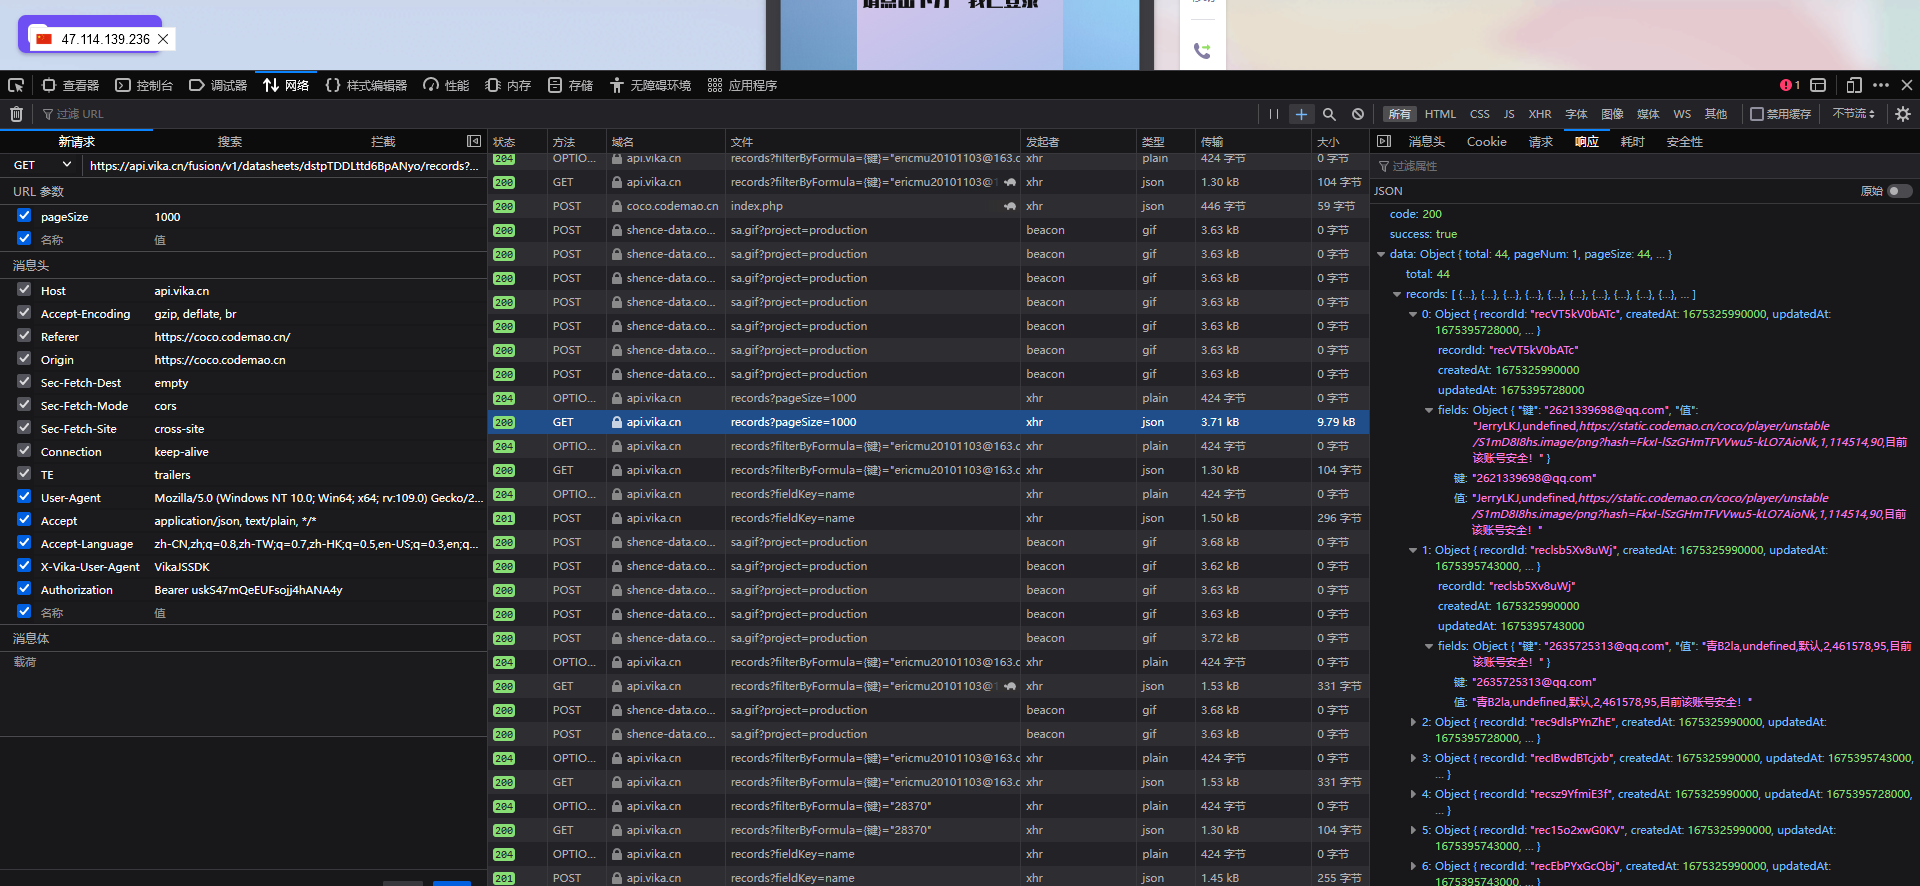
想必大家都看懂了吧,我花了不到3分钟的时间就破解了Jerry用户仓库的所有账户密码。
Jerry还在文章中提到:“我们的数据都是加密过的,尤其是密码。”
希望懂点代码的人看到上面的图都沉默了吧。
Jerry的密码就是114514(恼)
我不打算公开所有账户信息,毕竟也只有43个(悲)
希望Jerry别再说什么“都用我的账号系统我的账号系统很安全的”之类的话了
摆在你眼前,请自重。
DDguan我也没有破坏这些数据。我知道这是作者的一份心血,只希望Jerry自重
点赞2
评论
你这什么浏览器,这个抓包貌似很好用,。,。
好像伴雪也用的这个()
火狐,甚至不用抓包就拿到了vika的响应。Jerry最失败的一点就是在于用了Vika,这东西相当于内容全透明密钥翻两下就找到了
火狐,这东西找api好找
我现在正在研究mysql
edge吧
 SCS_user_LoeheodVOQ
同意,除了使用后端服务器验证,没有办法安全
点赞2
评论
注意看一看,貌似用的还是维格表,。,。
他甚至说的所谓的“加密”根本就没有在后端实施
后端实施就要自建服务器,维格原本是后端数据库,coco把它变成前端直接操作数据库了
说真的,coco自己的数据库都比vika安全😅👈
coco数据库我记得是还要动态秘钥的,是前端生成的,而且bcm前端代码都是混淆过的
SCS_user_LoeheodVOQ我已经在写安全账号系统的后端了()
点赞1
评论
我还是建议你别写安全系统了,就用微信或qq的api吧……
用后端的你绝对破不了()
随便
用后端你传值不也要token吗(你不用token不鉴权密码可以直接爆库(
后端我不需要用token,我有自己动态服务器,就相当于是编程猫的密码系统
coco的安全问题根源是前端检测密码,我那个可以后端检测
但是被抓包一样还是会发生危险的
你觉得有危险可以先试试破编程猫的
我这个就和编程猫的账号系统一样,我把账号密码发送到后端,后端返回我账号的对应token,你用这个token就可以做其它的事(比如改名),这个过程和普通的账号系统就不一样
那你改名不依旧要传token上去吗()
有可能还会出现注入风险
我QQ3449556207,喵我们聊
我改名的那个token是每个用户专有的token,你有了你的token只能改自己的名字
没有注入风险的,我用的csv存储,而且屏蔽分隔符
我没qq()
DDguan修正错误:Jerry密码不是114514,是我看错了,那是因为所有人的密码都是undefined😅,因该是Jerry手滑改了或者“加密”失败了,亲测成功,除了我的账号(直接显示密码)其他账号全部可以用undefined登录😅👈
点赞3
评论
我也没有破坏这些数据。我知道这是作者的一份心血,只希望Jerry自重
《 墓 前 该 账 号 氨 醛 》
Jerry账号系统 uskal4lNCVNqOeNLLRuWNnc dstGkc0yi****GMVsc
what?想让我去破解您的?
他的那个好像也是用vika的.
是的,已经破解了
DDguan做了个Jerry账号系统的数据库查看小工具《JerryHacker》
https://static.codemao.cn/coco/player/unstable/rynZjO53j.text/html?hash=FsA65dkSMRIWpK2e7X50pBq3bUmf
也是为了督促Jerry赶紧修改
不然我没东西破解啊😅👈
点赞3
评论