猫史档案馆


【重大漏洞】编程猫登录时密码明文直接传输

用户:tq_xyytq_xyy查看:328 回复:8 评论:14 创建时间:2021-05-04T13:52:58


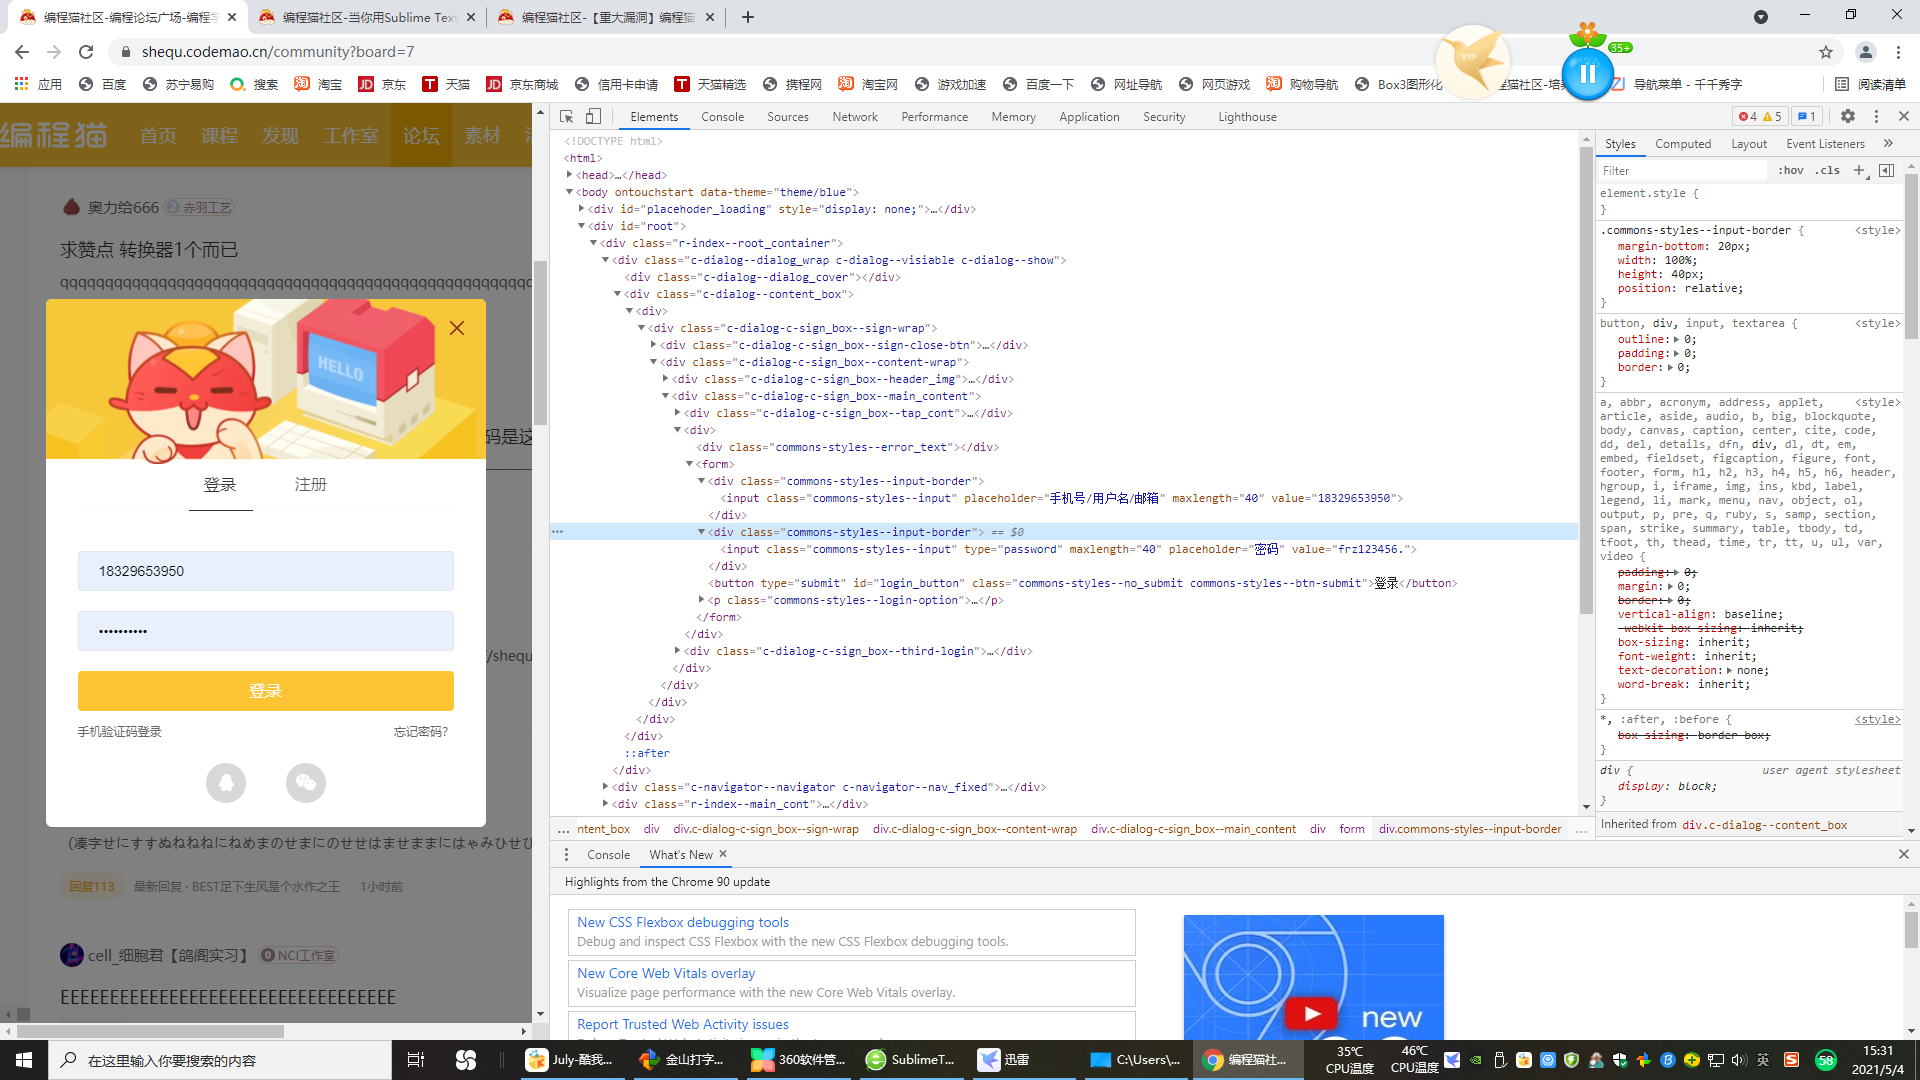
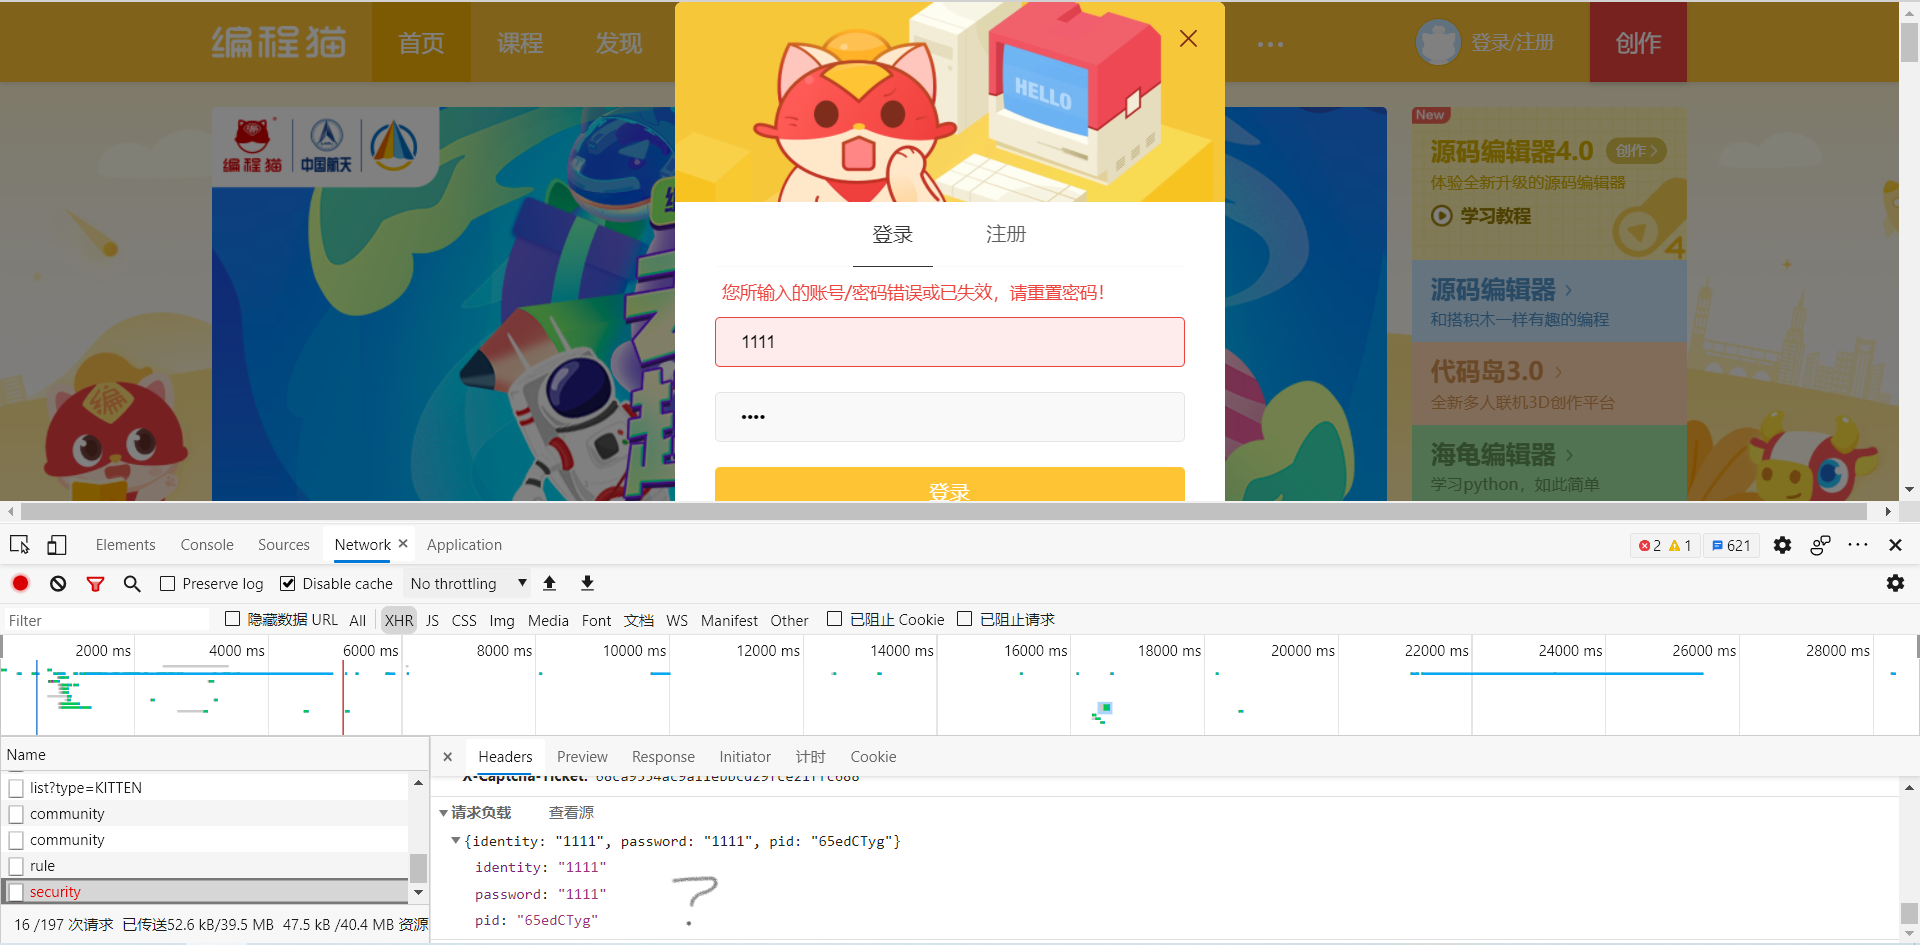
如图:
center_image

这是我在找编程猫登录接口时的发现,密码直接明文传输,你就不怕密码泄露吗?emotion_编程猫_紧张

但实际喵是https,网络传输时都是加密的emotion_编程猫_点赞

但是,总要能捕获所有https握手的流量,还是有办法还原的,成本有点高而已emotion_编程猫_翻白眼


回复

上一页第 1 页 / 共 1 页下一页
tq_xyytq_xyy

建议sha256加密,喵5不安全center_image

点赞0


评论

sha256成本好像有亿点点高


唯爱_Nonetypes唯爱_Nonetypes

哈希加密了解一下emotion_编程猫_搓头

点赞0


评论

不过好像只能单向加密(doge)

本来就应该单向加密,哈希加密是一个种类,包括喵5,sha1,sha256


不起眼的账号不起眼的账号

但是这东西也没多少人想知道了emotion_doge

点赞0


评论


SCS_user_dIGEWADtRkSCS_user_dIGEWADtRk

确实如此center_image

打马赛克的地方是我电话号码和我密码(我登陆的手机号已经废了)

点赞0


评论


某白篮某白篮

明文又怎么了?在前端加密除了浪费时间还有什么用?

点赞1


评论

hash然后到后端直接对比然后存啊

而且前端加密也可以节约后端资源,你想想,在一万台机器上计算和在一台机器上计算能比吗?

xswl概念先弄懂再来讲话ok?

xswl概念是什么?

拜托啊,前端代码是客户端运行诶(而且hash只能单向加密,找回密码重置密码都是不可能的

xswl概念...(((

挖坟

一个STUB用户_6923702一个STUB用户_6923702

这年头谁前端加密???

点赞1


评论

目前主流的网站都选择了加密传输

不加密也不能明文啊,多危险


某人的意思sbsbsbsbsbsbsb某人的意思sbsbsbsbsbsbsb

、、、

点赞0


评论

。。。

,,,。


DDguanDDguan

az?

点赞0


评论